Hoe een foute configuratie van een beveiligde poort toch onbevoegd netwerkverkeer kan toestaan
8 november 2026
Een netwerkpoort met 802.1X of met aanmelden op MAC-adres (MAB) voelt veilig: alleen bekende apparaten komen op het netwerk. Maar één verkeerde instelling op de switch, en de poort laat toch apparaten door die zich nooit hebben aangemeld. Hieronder vier situaties: wat er misgaat en hoe u het voorkomt. Bij elke situatie staat een afbeelding; klik erop voor een vergroting.
- 1. Eén aanmelding zet de hele poort open. Een switch kan op twee manieren aanmelden: per poort of per apparaat. Bij aanmelden per poort zet het eerste apparaat dat zich aanmeldt de poort open, en alles wat daarna op die poort verschijnt, komt zonder controle mee. Iemand zet een klein switchje tussen de netwerkoutlet en een aangemelde pc, sluit een eigen laptop aan en zit op het netwerk. Kies daarom voor aanmelden per apparaat: elk MAC-adres op de poort moet zich dan apart aanmelden, en een apparaat met een onbekend MAC-adres blijft buiten, ook als er al een aangemeld apparaat op de poort zit. Bij aanmelden op MAC-adres (MAB) houdt ook aanmelden per apparaat een overgenomen MAC-adres niet tegen; daarover gaat situatie 3. Bij 802.1X is alleen het MAC-adres niet genoeg, want een nieuw apparaat moet zich zelf aanmelden. Wel kan iemand die een eigen apparaat tussen een aangemelde pc en de poort zet en het MAC-adres van die pc gebruikt, meeliften op de aanmelding van de pc. MACsec kan dat tegengaan door elk netwerkpakket (Ethernetframe) cryptografisch te beveiligen, mits de switch onbeveiligd verkeer op die poort weigert.
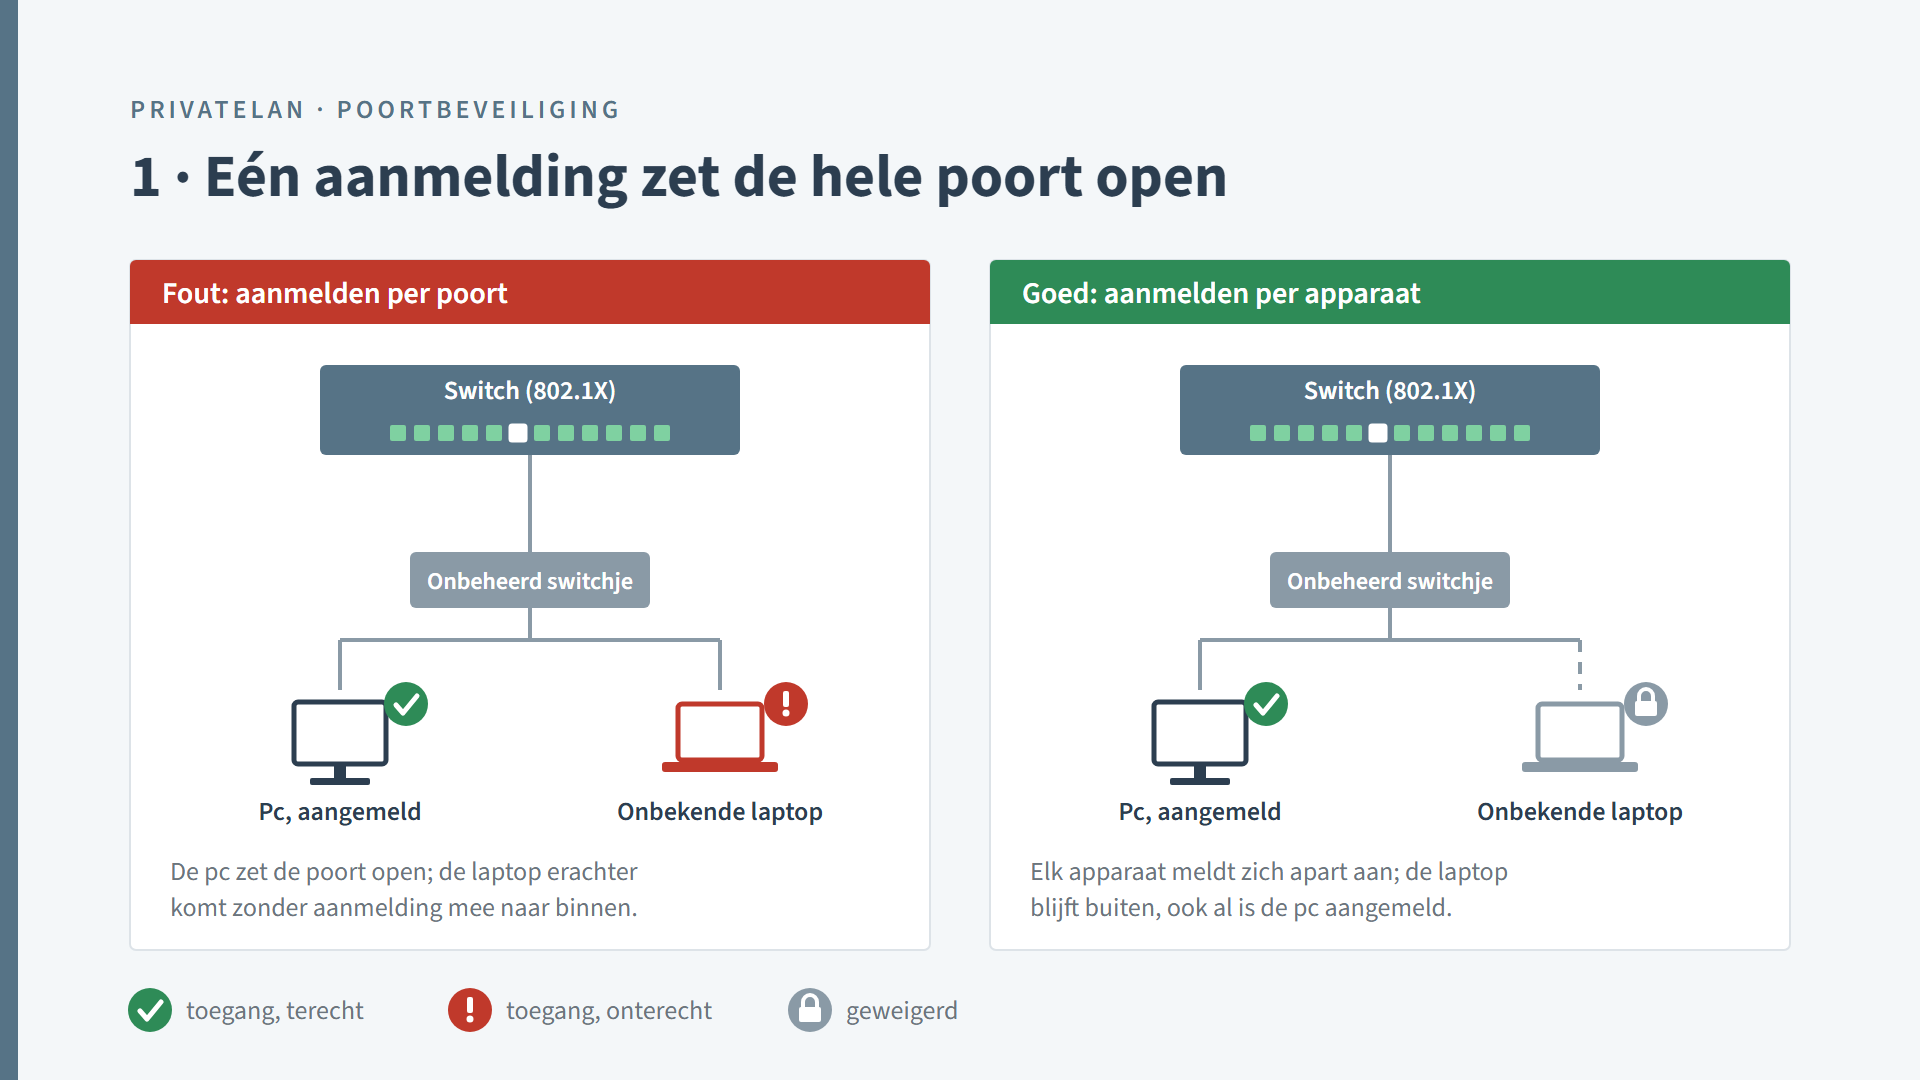
- Per merk heet die instelling anders. Bij Cisco is 'multi-host' per poort. Per apparaat zijn 'single-host', dat maar één apparaat op de poort toelaat, en 'multi-auth', dat meerdere apparaten toelaat die zich elk apart moeten aanmelden. Dat verschil telt als er bewust meer dan één apparaat achter een poort zit. Bij HPE Aruba CX staat 'device-mode' (per poort) tegenover 'client-mode' (per apparaat), bij TP-Link 'port-based' tegenover 'mac-based'. Dat laatste is 802.1X per apparaat, niet hetzelfde als aanmelden op MAC-adres (MAB). Let vooral op bij de oudere HPE Aruba-switches met ArubaOS-Switch, zoals de 2530: daar werkt 802.1X per poort zolang er geen 'client-limit' is ingesteld. Wie alleen de poort als 802.1X-poort instelt, krijgt daar dus de onveilige stand.
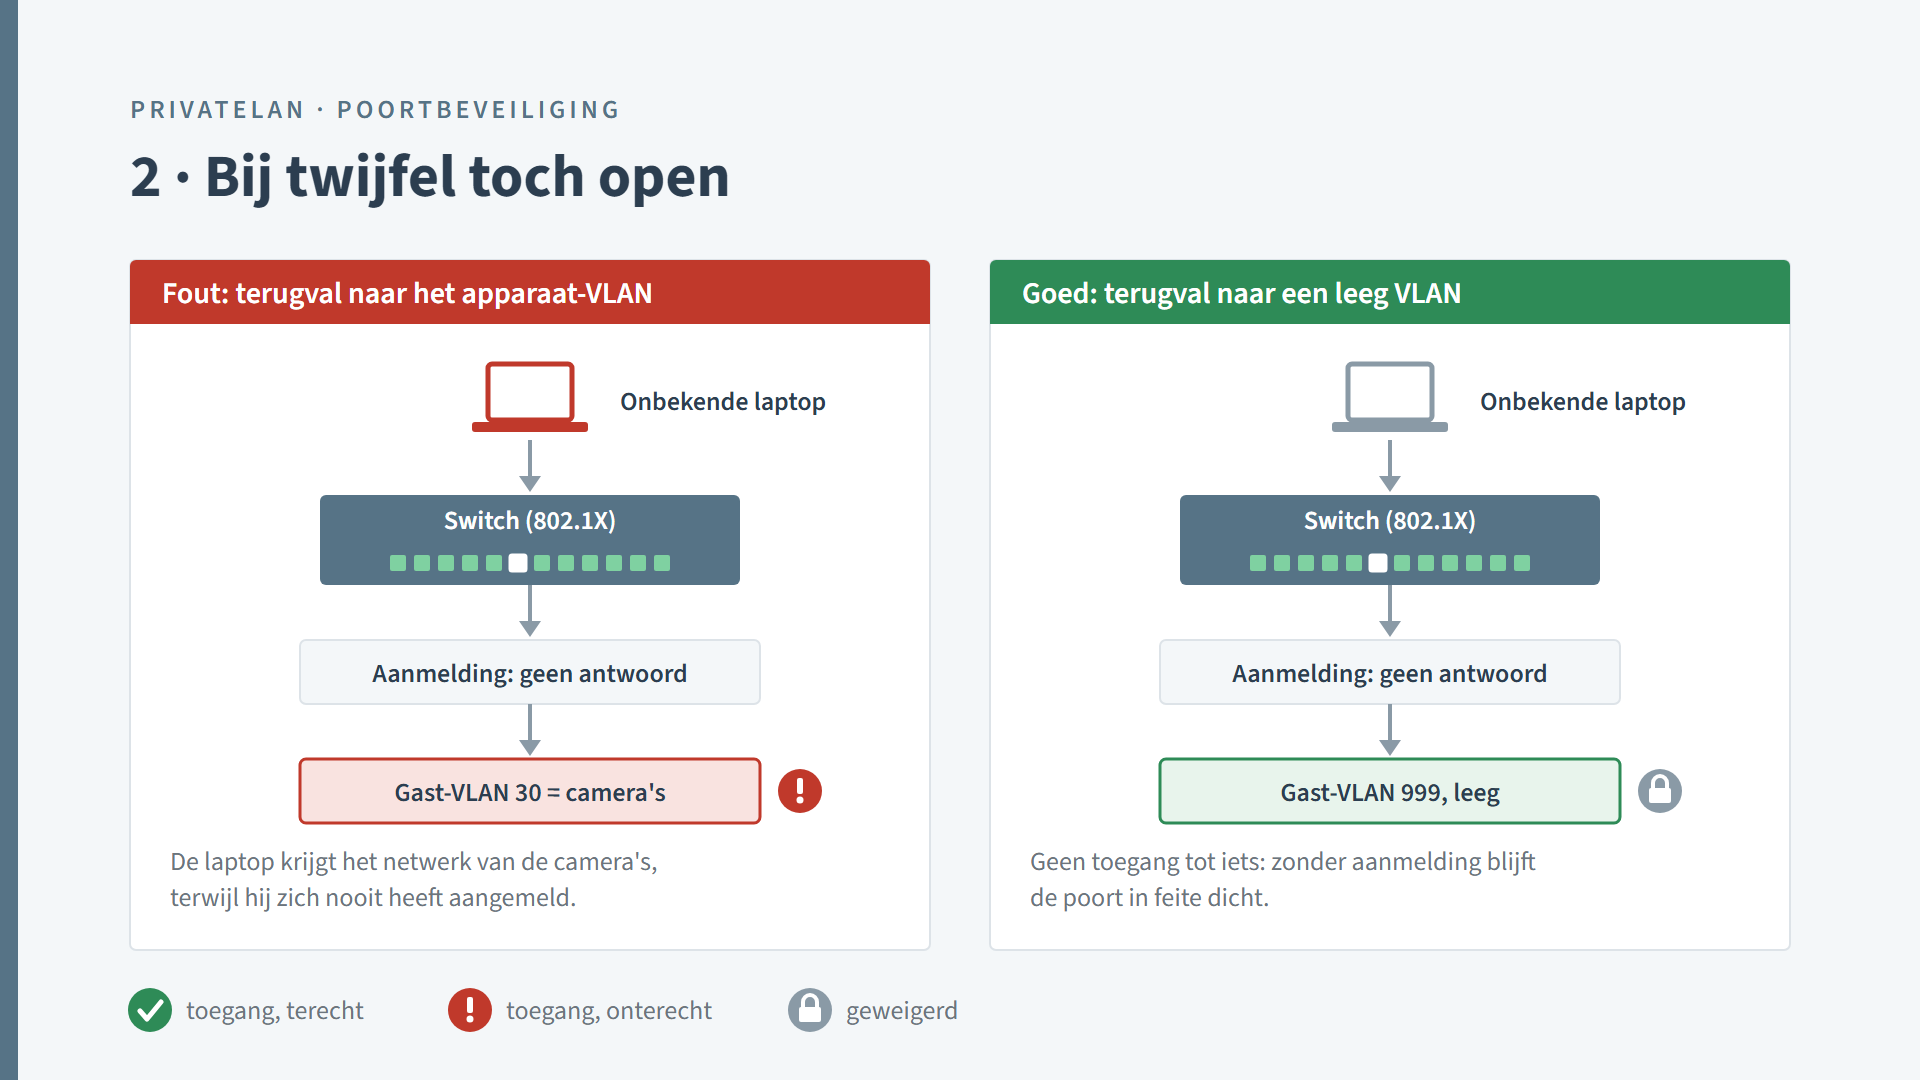
- 2. Bij twijfel toch open. Een switch moet iets doen met een apparaat dat niet op 802.1X reageert, met een apparaat waarvan de aanmelding wordt afgewezen, en met elk apparaat als de RADIUS-server even niet bereikbaar is. Dat zijn drie verschillende gevallen, met elk een eigen terugval. Bij Cisco is dat een gast-VLAN voor een apparaat dat niet reageert, een 'restricted VLAN' (auth-fail VLAN) voor een afgewezen aanmelding en een noodstand, het 'critical VLAN', voor een onbereikbare server. Andere merken noemen en regelen het anders, en het precieze gedrag hangt af van model, firmware en instellingen. Wijst zo'n terugval naar hetzelfde VLAN als het apparaat dat op de poort hoort, dan staat de poort in dat geval open, tenzij er voor die terugval aparte toegangsregels gelden, zoals een ACL: een vreemde laptop zonder 802.1X krijgt via het gast-VLAN het VLAN en de toegang van de camera of de printer van die poort. Laat een terugval daarom wijzen naar een apart VLAN zonder toegang tot het bedrijfsnetwerk, of laat de poort dicht. Bij de noodstand is het soms een bewuste keuze om apparaten toch in hun eigen VLAN te laten, zodat ze blijven werken als de RADIUS-server uitvalt. Maak die afweging dan bewust, niet per ongeluk. Een switch kan zo'n poort bovendien als 'geautoriseerd' tonen, ook al is de aanmelding mislukt of uitgebleven. Kijk dus naar het VLAN en de toegangsregels die de poort kreeg, niet alleen naar die status.
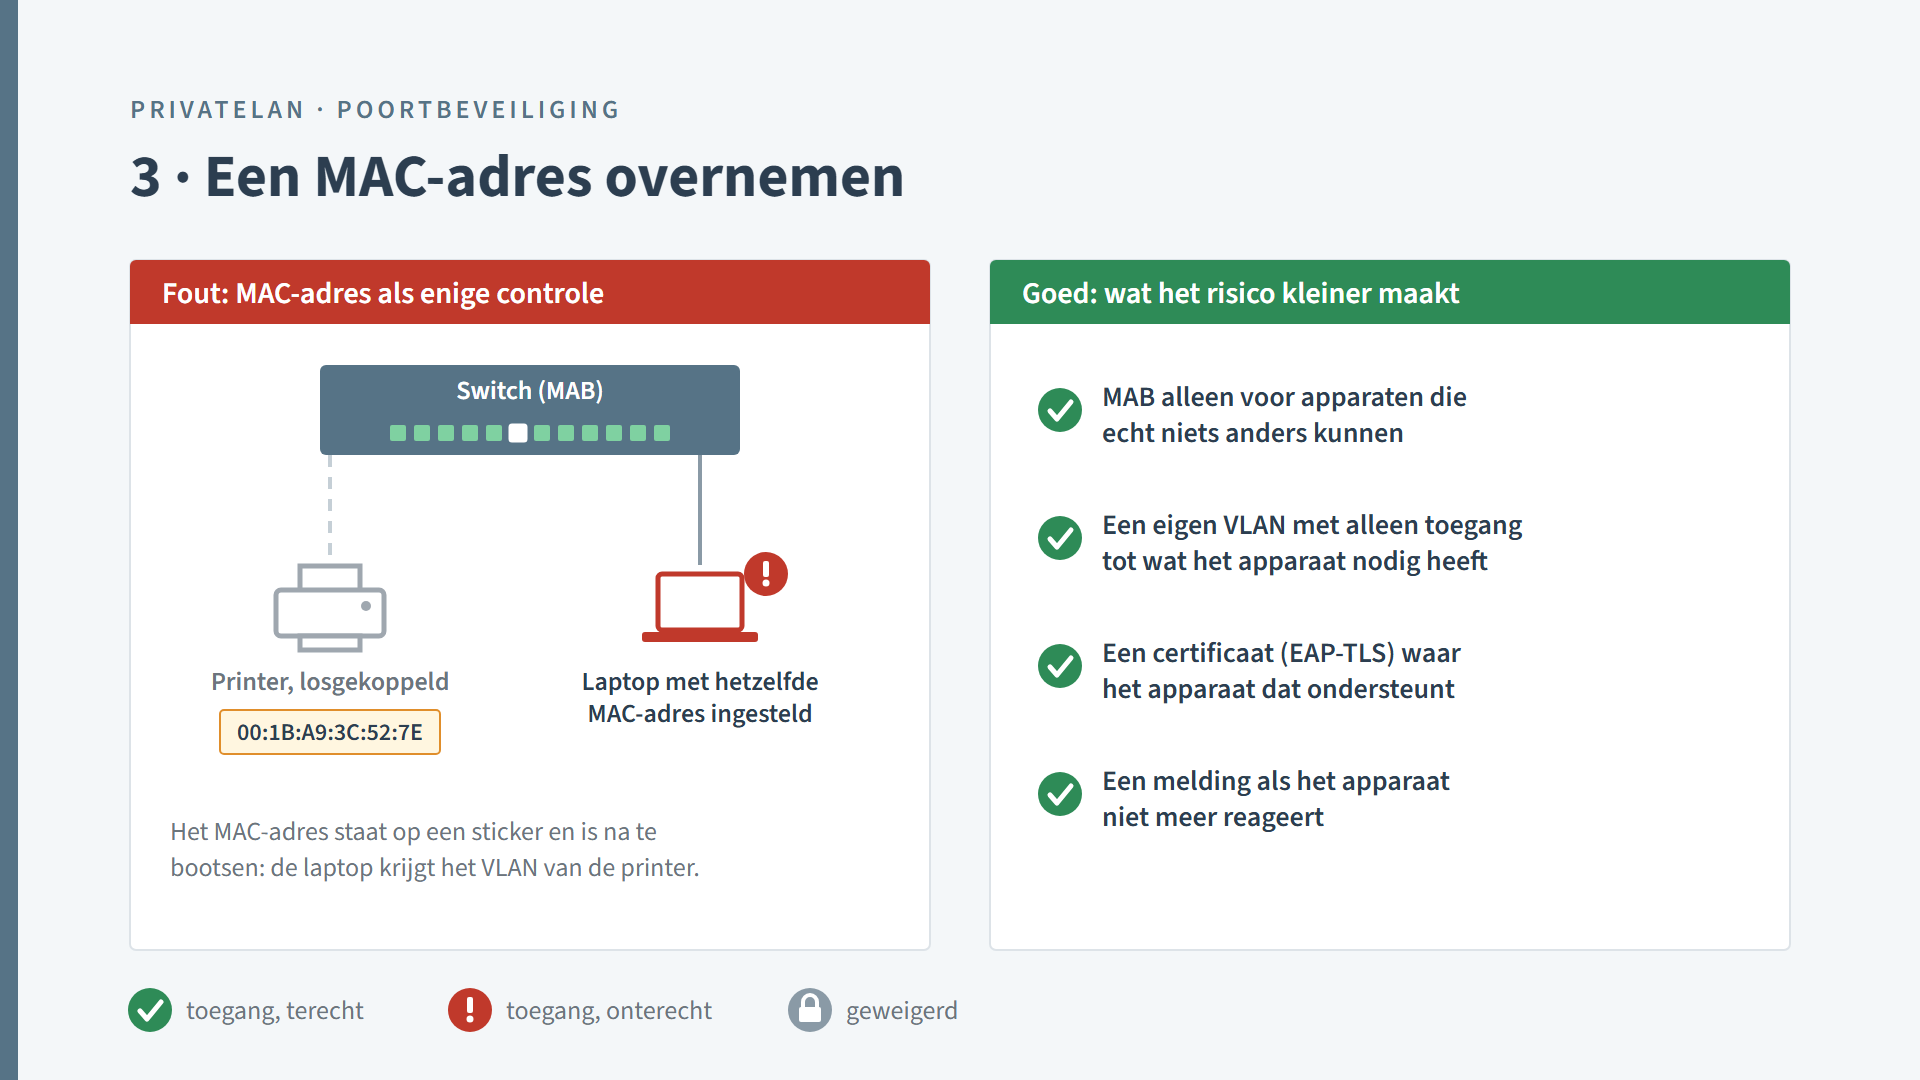
- 3. Een MAC-adres overnemen. Een printer of camera kan zich vaak niet zelf aanmelden. De switch meldt zo'n apparaat dan aan op zijn MAC-adres (MAC Authentication Bypass, MAB). Een MAC-adres is geen geheim: het staat vaak op een sticker op het apparaat en is op een laptop met één instelling na te bootsen. Wie de printer loskoppelt en een laptop met hetzelfde MAC-adres aansluit, krijgt het VLAN en de rechten van de printer. Gebruik MAB daarom alleen voor apparaten die niets anders kunnen, geef ze een eigen VLAN met alleen toegang tot wat ze nodig hebben, en laat apparaten die het ondersteunen zich aanmelden met een certificaat (EAP-TLS). Dat is veel moeilijker na te bootsen: het apparaat moet bewijzen dat het de geheime sleutel bij het certificaat heeft, en die staat niet op een sticker. Wie die sleutel toch in handen krijgt, kan zich wel als het apparaat voordoen. Bescherm de sleutel daarom, en trek het certificaat in als een apparaat zoekraakt of wordt afgevoerd; in PrivateLAN weigert de RADIUS-server een ingetrokken certificaat. PrivateLAN kan een webhook sturen als een apparaat niet meer reageert, en geeft daar met de SOC-licentieoptie per apparaatgroep een alarm voor. Dat helpt om op te merken dat een apparaat van het netwerk verdwijnt.
- 4. Een switch op een werkplekpoort. Switches houden het netwerk met spanning tree (STP) vrij van lussen, en sturen elkaar daarvoor berichten die BPDU heten. Op een poort voor een pc, printer of camera hoort nooit een switch. Twee instellingen klinken bijna hetzelfde, maar doen het tegenovergestelde. BPDU guard zet de poort uit zodra er een BPDU binnenkomt. Die kan komen van een meegebrachte switch die zelf spanning tree doet, maar ook van de eigen switch: maakt een kabel een lus, dan komen de BPDU's van de switch zelf via die lus terug. De poort gaat uit en de lus is onderbroken; tot dat moment kan het netwerk kort hinder hebben. BPDU filter op de poort laat die poort geen BPDU's meer sturen en binnenkomende negeren. Volgens Cisco is dat hetzelfde als spanning tree uitzetten op die poort, met kans op lussen. Zonder een van beide kan een meegebrachte switch zich bovendien als centrale switch (root bridge) laten kiezen en daarmee de indeling van het hele netwerk omgooien.
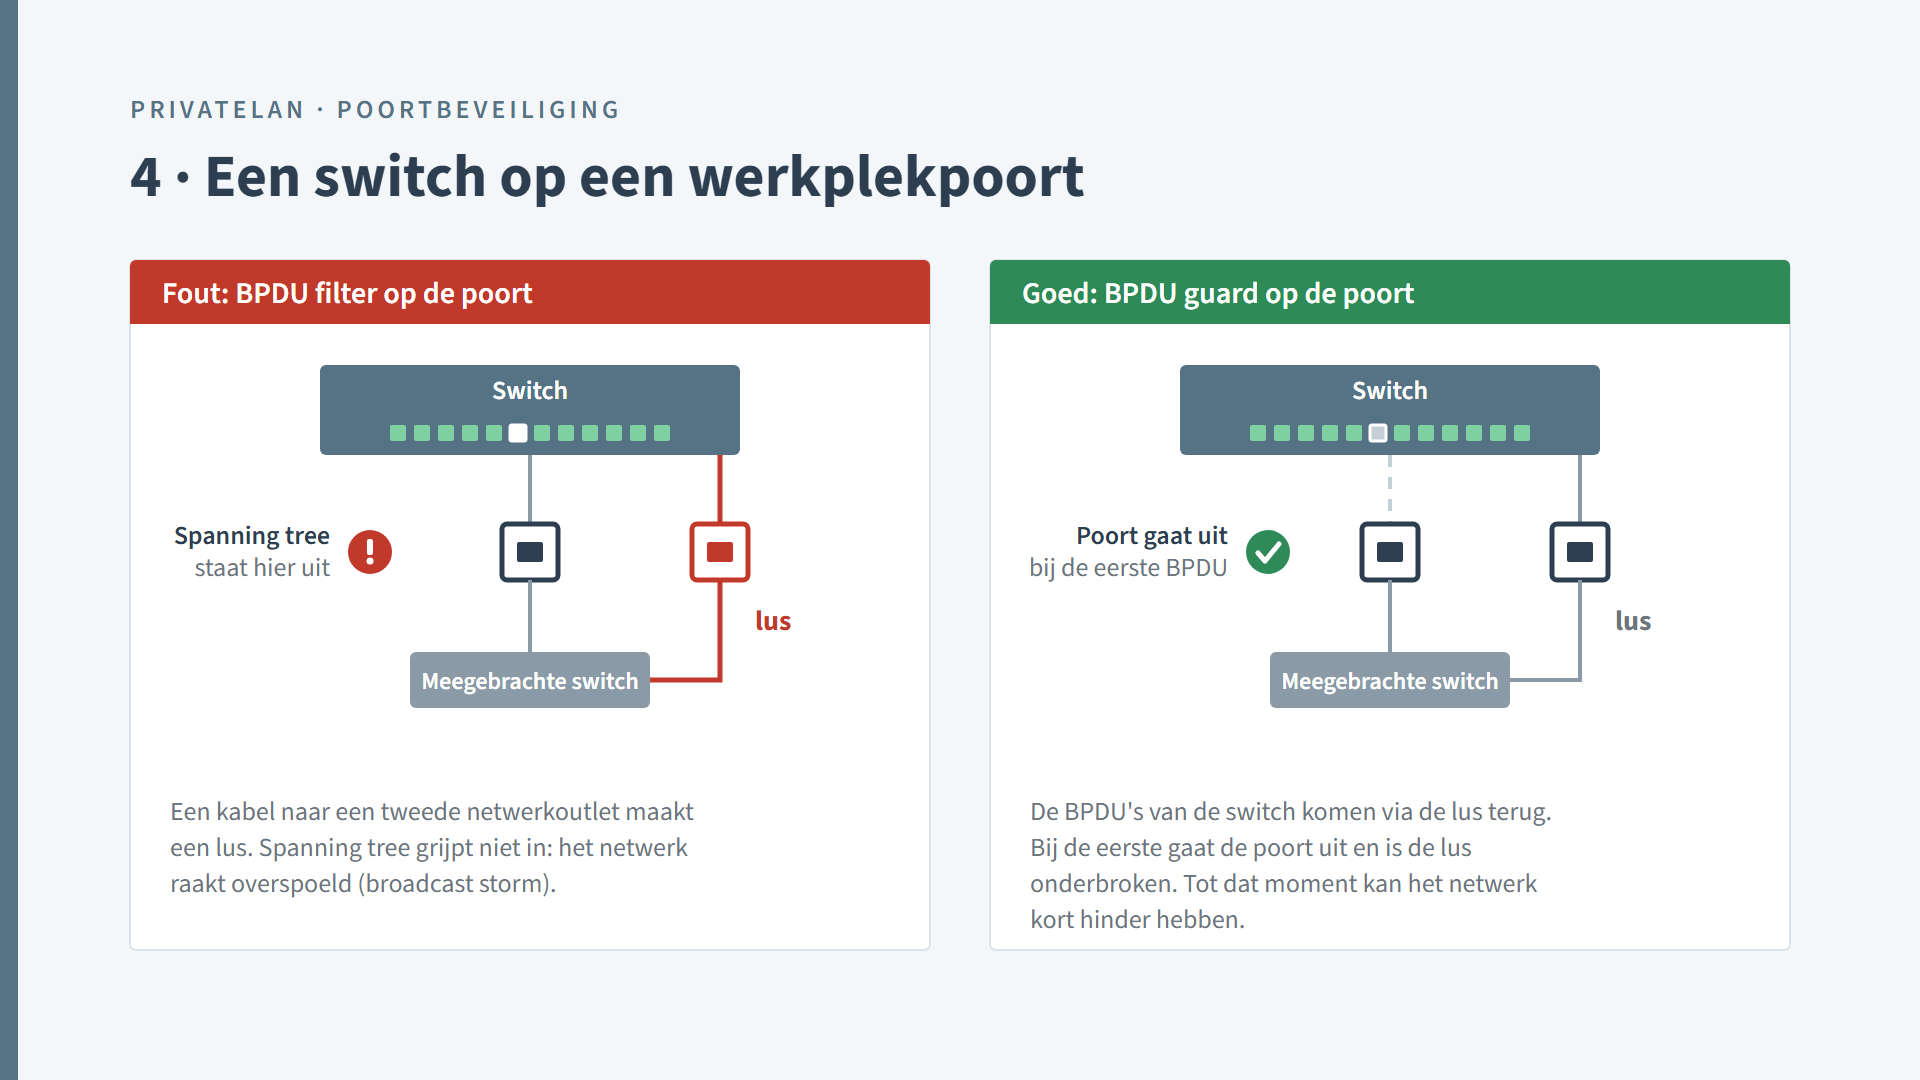
- Kies voor werkplekpoorten dus BPDU guard: bij Cisco 'spanning-tree bpduguard enable' op de poort, of 'spanning-tree portfast bpduguard default' voor alle PortFast-poorten tegelijk; bij HPE Aruba CX 'spanning-tree bpdu-guard', bij ArubaOS-Switch 'bpdu-protection'. Cisco kent ook een globale variant van BPDU filter voor alle PortFast-poorten. Die werkt anders dan BPDU filter op de poort: zodra er een BPDU binnenkomt, doet de poort weer gewoon mee met spanning tree. BPDU guard reageert alleen op BPDU's die werkelijk binnenkomen. Een simpel onbeheerd switchje zonder lus stuurt geen BPDU's en valt er niet onder; daartegen beschermt aanmelden per apparaat (situatie 1). Geeft zo'n switchje BPDU's niet door, dan blijft ook een lus erachter onopgemerkt. Veel switches hebben daarvoor een aparte lusdetectie, die zo'n lus herkent en de poort uitzet. Stormbeveiliging (storm control) herkent geen lus, maar beperkt verkeer dat de switch naar alle poorten stuurt, zoals broadcast, boven een drempel, en daarmee de gevolgen van een storm. Bij een Cisco-switch ziet u in PrivateLAN dat de switch een poort zelf heeft uitgeschakeld (err-disabled), en met de SOC-licentieoptie krijgt u daar een alarm van.
- Controleer het zelf. Sluit een onbekende laptop aan op een beveiligde poort, ook eens via een klein switchje achter een aangemeld apparaat. Kijk daarbij niet alleen naar het IP-adres dat hij krijgt. Sommige netwerken geven bewust al een adres vóór de aanmelding en blokkeren de rest, een laptop zonder DHCP-antwoord kiest zelf een adres (169.254.x.x), en wie zelf een adres instelt, heeft DHCP niet nodig. Probeer daarom of de laptop iets bereikt wat hij niet mag bereiken, zoals de printer, een camera of een server, ook met een zelf ingesteld IP-adres in dat netwerk. Kijk daarnaast op de switch of er een aanmelding voor het MAC-adres van de laptop is, met welke uitkomst, in welk VLAN en met welke toegangsregels. In PrivateLAN laat Inspection > Compliance zien welke poorten afwijken van het template van hun apparaatgroep.
- Cisco is een merk van Cisco Systems, HPE en Aruba zijn merken van Hewlett Packard Enterprise, TP-Link is een merk van TP-Link. PrivateLAN is niet verbonden aan deze fabrikanten.
